


Колко често трябва да се провежда обучение по сигурност?
Служител във финансовия отдел получава спешен имейл, който изглежда изпратен от изпълнителния директор. Съобщението изисква промяна на плащане в същия ден, използва познат тон и пристига в натоварен период на месечното приключване. Дали този служител ще спре, ще провери и ще докладва заявката, зависи много по-малко от това, което е научил преди 11 месеца, и много повече от това, което организацията е подсилила наскоро. Затова колко често трябва да се провежда обучение по сигурност? Достатъчно често, за да влияе на решенията, когато натискът е висок, заплахите се променят, а една грешка може да доведе до оперативни, финансови и регулаторни последици.
За повечето организации годишното обучение само по себе си не е достатъчно. То може да покрие минимално изискване по политика, но не изгражда трайни навици за сигурност. Ефективните програми за осведоменост комбинират стабилна годишна основа с кратки, ролево ориентирани подсилващи обучения през цялата година и незабавно обучение, когато сигналите за риск го изискват.
Обучението по сигурност не е еднократно годишно събитие
Служителите забравят информация, която не използват. Атакуващите знаят това. Те променят примамките си, имитират доверени доставчици, използват нови инструменти за сътрудничество и се възползват от актуални събития, за да направят измамните съобщения по-правдоподобни. Еднократен годишен курс не може да поддържа темпото в подобна среда.
Обучението по сигурност трябва да функционира като всеки друг критичен за бизнеса контрол. Организациите тестват резервни копия, преглеждат достъпа, прилагат пачове и оценяват доставчици на регулярна основа. Човешкият риск заслужава същата дисциплина. Целта не е хората да прекарват повече време в обучение. Целта е сигурното поведение да стане достатъчно познато, така че служителите да разпознават опасността и да реагират правилно без колебание.
Силен и последователен ритъм на обучение дава на ръководството доказателства, че организацията активно управлява риска, свързан с човешкия фактор. Това е важно, когато клиенти, одитори, застрахователи, регулатори и бордове питат как бизнесът намалява експозицията към фишинг, кражба на идентификационни данни, неправилно боравене с информация и социално инженерство.
Колко често трябва да се провежда обучение по сигурност? Използвайте многослоен ритъм
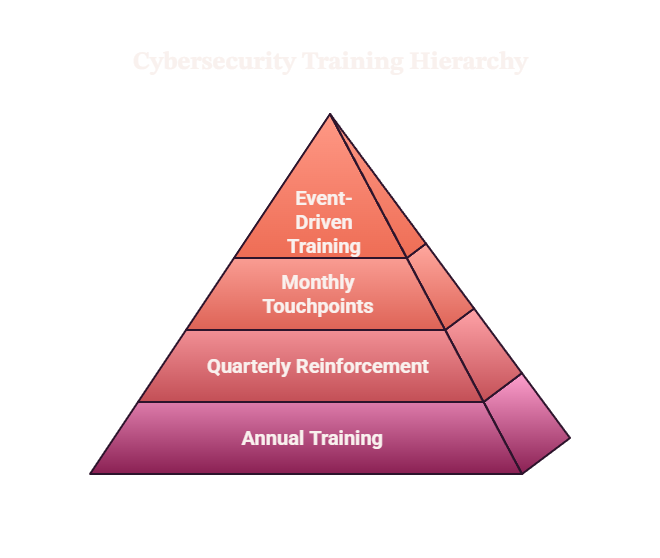
Правилната честота зависи от вашия профил на заплахите, размера на персонала, регулаторните задължения и чувствителността на информацията, с която служителите работят. Въпреки това има практична базова рамка, която работи за повечето организации: цялостно обучение веднъж годишно, целево подсилване на тримесечие, кратки месечни точки на осведоменост и обучение, задействано от конкретни събития, когато условията се променят.
Годишното обучение задава основата
Всеки служител трябва да премине основен курс по киберсигурност поне веднъж годишно. Това осигурява последователна база от знания за фишинг, пароли и многофакторна автентикация, защита на данни, сигурност на устройствата, докладване на инциденти, приемлива употреба и често срещани тактики за социално инженерство.
Годишното обучение е и правилният момент да се документира потвърждение на политиките, да се оцени разбирането чрез кратки тестове и да се издадат сертификати за завършване. За регулирани бизнеси тези записи доказват, че обучението е управлявано, възложено, изпълнено и измерено.
Но годишното обучение не трябва да се разглежда като цялата програма. Дългите курсове могат да доведат до формално завършване без реално запаметяване, особено когато са твърде общи или откъснати от реалната работа на служителите.
Тримесечното подсилване поддържа риска видим
Тримесечните модули са практичен ритъм за повечето екипи. Всяка сесия може да се фокусира върху един актуален риск – например измами с фактури, фишинг чрез QR кодове, повторно използване на пароли, сигурно споделяне на файлове, изтичане на данни, свързано с AI, или подозрителни заявки към help desk.
Обучението трябва да бъде кратко и релевантно. Пет до петнадесет минути целенасочено съдържание се вписват много по-добре в оперативната реалност, отколкото още един обширен курс. Това позволява на екипите по сигурност и съответствие да реагират на нови тенденции, без да преработват цялата годишна програма.
За по-рискови групи тримесечното обучение може да бъде по-специализирано. Финансовите екипи се нуждаят от реалистични сценарии за бизнес имейл компрометиране. HR екипите – от насоки за защита на данни на кандидати и служители. Разработчиците – от обучение по сигурно програмиране и управление на секрети. Ръководителите – от обучение за имитация, рискове при пътуване и защита на високостойностни акаунти.
Месечните допирни точки изграждат разпознаване
Месечните съобщения за осведоменост, микрообучения или симулирани фишинг кампании поддържат сигурността видима, без да натоварват служителите. Тези допирни точки работят най-добре, когато са конкретни и приложими: посочват един предупредителен знак, обясняват една стъпка за докладване или показват едно безопасно поведение, което служителите могат да приложат веднага.
Месечният ритъм е особено ценен, защото заплахите не чакат следващата тримесечна сесия. Когато служителите възприемат сигурността като редовна част от работата, а не като годишна задача за съответствие, нивата на докладване се подобряват, а рисковото поведение става по-лесно за коригиране навреме.
Обучението, задействано от събития, адресира реалния риск
Някои обучения не могат да чакат календара. Провеждайте целево обучение, когато организацията въвежда нова система, приема нов инструмент за сътрудничество или AI, променя практиките за дистанционна работа, навлиза на нов пазар или преживее инцидент или близък до инцидент случай.
Обучение, задействано от събития, е подходящо и след фишинг симулация, която разкрива повтарящ се модел, когато даден отдел допуска многократни грешки при работа с данни или когато голяма кампания от заплахи е насочена към вашия сектор. Посланието трябва да бъде директно: това се случва, това е въздействието върху вашата роля и това трябва да направите следващо.
Съобразете честотата на обучението с риска на служителите
Не всеки служител се нуждае от едно и също обучение в един и същи интервал. Унифицираната програма е лесна за администриране, но може да губи време и да пропуска хората, които представляват най-голям риск.
Започнете с годишен курс за всички, а след това възлагайте допълнително обучение според ролята, нивото на достъп и бизнес контекста. Служители, които обработват плащания, управляват заплати, работят с клиентски данни, администрират системи, одобряват доставчици или боравят с поверена интелектуална собственост, трябва да получават по-често и по-реалистично обучение.
Новите служители са друг приоритет. Обучението по сигурност трябва да бъде част от процеса на въвеждане, за предпочитане преди да им бъде предоставен достъп до чувствителни системи или данни. Ако се изчака до следващата общофирмена кампания, остава предотвратима празнина точно в периода, когато новите служители още учат процесите и са най-склонни да следват инструкции на атакуващ, без да разпознаят предупредителен знак.
Ръководителите изискват отделен подход. Графикът им е ограничен, но тяхната идентичност, авторитет и достъп ги правят основни цели. Кратките изпълнителни сесии трябва да се фокусират върху сценариите, които най-вероятно ще срещнат: имитация, измамни заявки за банкови преводи, превземане на акаунти, рискове при пътуване и опасностите от споделяне на чувствителна информация през непроверени канали.
Съответствието определя минималното ниво, а не крайната цел
Много организации задават въпроси за честотата на обучението, защото трябва да изпълнят изискване за съответствие. Това е валидна отправна точка, но езикът в нормативните документи често определя минимален стандарт, а не ефективен модел на работа.
За организациите, засегнати от NIS2 или подобни изисквания за устойчивост, редовното обучение по киберсигурност подкрепя по-широкото очакване, че мерките за управление на риска са подходящи, документирани и поддържани. Конкретните задължения за обучение могат да варират според юрисдикцията, сектора и ролята в организацията, затова юридическите и екипите по съответствие трябва да потвърдят приложимите изисквания.
Оперативният принцип е ясен: ако не можете да покажете кой е обучен, какво е научил, колко често се провежда обучение и как се подобряват резултатите, програмата ви ще бъде трудна за защита. Процентите на завършване са важни, но не са достатъчни. Ръководителите трябва да могат да видят дали служителите докладват подозрителна активност, дали повтарящите се грешки намаляват и дали високорисковите групи получават допълнителна подкрепа.
Правете честотата на обучението фактор за промяна на поведението, не просто за изпълнение
Повече обучение не означава автоматично по-добро обучение. Ако служителите получават повтарящо се, нерелевантно съдържание, те се дистанцират. Честотата работи само когато програмата уважава времето на хората и свързва сигурността с изборите, които те правят всеки ден.
Интерактивни модули, реалистични сценарии, кратки тестове и примери според ролята правят обучението по-запомнящо се от презентации, натоварени с политики. Служител в снабдяването трябва да упражнява разпознаване на измами с банкови детайли на доставчици. Служител в клиентска поддръжка трябва да разпознава измами при възстановяване на акаунти. Мениджър трябва да знае как бързо да докладва изгубено устройство или подозрение за изтичане на данни.
Измервайте програмата на няколко нива. Проследявайте завършване и резултати от тестове, но също така преглеждайте тенденции от фишинг симулации, обем на докладване, време за докладване, повтарящи се грешки и резултати по отдели. Ако даден екип последователно се затруднява със същия сценарий, не възлагайте просто същия курс отново. Идентифицирайте работния процес, точката на натиск или неясния процес, който стои зад поведението.
Тук е мястото, където екипите по сигурност, HR, съответствие и обучение трябва да работят заедно. Сигурността идентифицира риска. HR и L&D помагат да се достави обучение по начин, който служителите могат да възприемат. Съответствието гарантира, че програмата е в линия с изискванията и нуждите от доказателства. Ръководството подсилва, че сигурното поведение е очаквано, подкрепено и признато.
Чести грешки, които отслабват програмите за обучение
Организациите обикновено не се провалят, защото обучават твърде малко в рамките на един месец. Те се провалят, защото програмата се третира като отметка в списък, а не като управляван контрол на риска. Наблюдавайте за четири често срещани проблема:
- Едно общо годишно обучение за всички служители, независимо от ролята или достъпа.
- Измерване само на завършване, докато се игнорират поведението при докладване и повтарящите се модели на риск.
- Изпращане на предупреждения за заплахи без ясно обяснение какво действие трябва да предприемат служителите.
- Изчакване на инцидент преди да се предостави целево обучение.
По-добрият подход е структуриран, но гъвкав. Задайте предвидима основа, използвайте данни, за да идентифицирате къде е необходимо подсилване, и реагирайте бързо, когато средата на заплахите или бизнес условията се променят.
Изградете обучителен календар, който може да реагира
Първо задайте годишната си програма. Определете основния курс, изискванията за въвеждане на нови служители, тримесечните ролеви модули, месечните теми за осведоменост, симулациите и метриките за докладване. След това оставете място за нововъзникващи рискове. Фиксираният календар осигурява отчетност; гъвкавостта поддържа програмата полезна.
CISO EDU подкрепя този модел чрез локализирано, съобразено с регулации обучение, което може да бъде адаптирано според роля, регион и риск. Целта не е просто да се обучи работната сила. Целта е да се изградят кибер-осъзнати екипи, които разпознават заплахи, защитават чувствителна информация и знаят точно как да реагират.
Най-ефективният ритъм е този, който вашата организация може да поддържа, измерва и подобрява. Започнете с годишно обучение, подсилвайте го през цялата година и реагирайте незабавно, когато рискът се промени. Всяка навременна учебна сесия дава на служителите още един шанс да спрат атака, преди тя да се превърне в бизнес криза.
Често задавани въпроси
1. Достатъчно ли е годишното обучение?
Не. Годишното обучение е само базова основа, но не създава устойчиви навици.
2. Каква е оптималната честота на обученията?
Годишно основно обучение → тримесечни модули → месечни кратки напомняния → обучения при инциденти или промени.
3. Защо тримесечните обучения са важни?
Поддържат риска видим, фокусират се върху актуални заплахи и са кратки, практични и ролеви.
4. Какво представляват месечните touchpoints?
Кратки съобщения, микрообучения или фишинг симулации, които поддържат постоянна осведоменост.
5. Какво е trigger-based обучение?
Обучение при нови системи, нови инструменти, промени в работата, инциденти или открити слабости.
ИВАН ЕНЕРГИЕВ
координатор на ИТ Проекти в Адвансд Вижън ИТИван споделя експертни прозрения относно координацията на ИТ проекти, предоставянето на ИТ услуги, специализира в оптимизацията на процеси и управлението на сложни ИТ проекти. Научете повече за мен