


Какво прави обучението по киберсигурност ангажиращо?
Мениджър „Труд и работна заплата“ получава спешно съобщение от изпълнителния директор с искане за банков превод още същия ден. Служител сканира QR код по време на конференция и попада на фалшива страница за вход в Microsoft. Разработчик получава неочаквана заявка за многофакторна автентикация и е подканен да я одобри.
Това не са абстрактни заплахи. Това са моментите, в които обучението по киберсигурност или променя поведението на хората, или се проваля.
Това, което прави обучението по киберсигурност ангажиращо, не са ефектните графики или високият процент завършени курсове. Истинската му стойност е в способността да помогне на хората да разпознават риска, да вземат по-добри решения под напрежение и да си спомнят тези решения точно когато е най-важно. За лидерите по сигурност критерият е ясен: обучението трябва да намалява риска, породен от човешки фактор, и едновременно с това да предоставя доказателства за готовността на организацията.
Ангажираността започва с релевантността
Служителите губят интерес, когато обучението няма връзка с тяхната роля, използваните инструменти и ежедневните им задачи. Един общ курс за фишинг може да покрие минималните изисквания, но рядко ще задържи вниманието на финансов екип, изложен на риск от измами чрез бизнес имейли, или на отдел обслужване на клиенти, който работи с чувствителни лични данни.
Релевантното обучение използва ситуации, с които хората действително се сблъскват. Финансовите екипи трябва да упражняват проверка на заявки за промяна на банкови сметки и разпознаване на имитации на доставчици. HR отделите трябва да могат да идентифицират измамни искания за документи и опити за отклоняване на плащания към служители. Ръководителите трябва да разбират рисковете от целеви spear phishing атаки, заплахите при пътувания и последствията от одобряване на неочаквана MFA заявка. Разработчиците и системните администратори се нуждаят от насоки, свързани с привилегирован достъп, облачни конфигурации и сигурно управление на данни.
Локализацията е също толкова важна, колкото и съобразяването с конкретната роля. Сценарий, базиран на данъчни известия в САЩ, може да не бъде възприет по същия начин от служители в Европа или Близкия изток. Езикът, регулациите, разпространените измамни техники и каналите за докладване трябва да бъдат адаптирани към местния контекст. Когато служителите се разпознават в даден сценарий, сигурността престава да бъде „чужда работа“.
Какво прави обучението по киберсигурност ангажиращо на практика
Ангажираността идва чрез участие. Служителите не трябва просто да гледат видео, да преминат през няколко слайда и да изберат очевидния отговор накрая. Ефективното обучение ги кара да анализират ситуация, да вземат решение и да видят последствията от избора си.
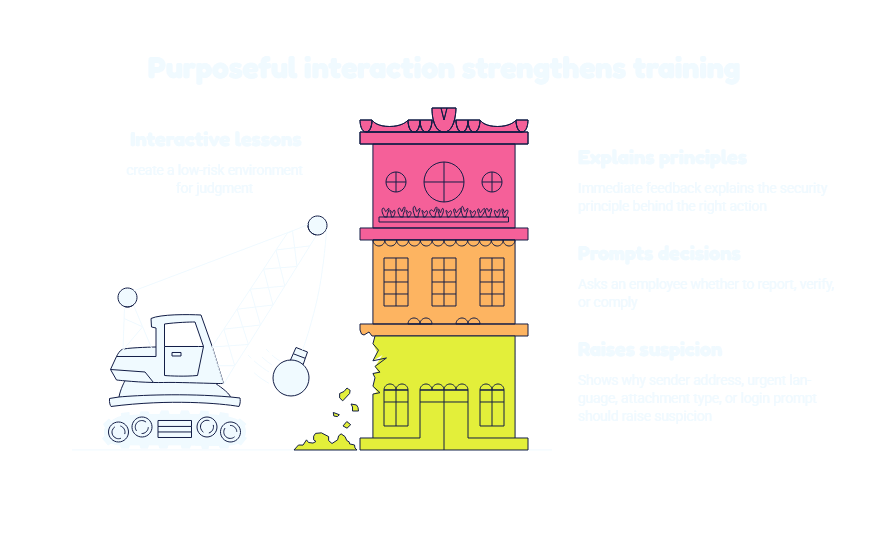
Интерактивните обучения работят, защото създават безопасна среда за изграждане на преценка. Реалистична симулация на фишинг атака може да покаже защо адресът на изпращача, спешният тон, видът на прикачения файл или страницата за вход са предупредителни знаци. Сценарии с различни възможни развития могат да накарат служителя да избере дали да докладва подозрително съобщение, да го потвърди чрез доверен канал или просто да изпълни искането. Незабавната обратна връзка след това обяснява логиката зад правилното действие.
Това не означава, че всяко обучение трябва да прилича на игра. Точки, значки и класации могат да мотивират някои екипи, но също така могат да изглеждат изкуствени и да създадат нежелана конкуренция. По-добрият подход е целенасоченото взаимодействие: кратки решения, реалистичен натиск, ясна обратна връзка и пряка връзка с реалните отговорности на служителя.
Добре разработените тестове също имат значение. Те трябва да проверяват способността за разпознаване и преценка, а не запаметяването на правила. Много по-полезно е служителят да идентифицира правилния начин за потвърждаване на промяна в банкови данни, отколкото да цитира номер на фирмена политика. Сертификатите могат да подсилят отчетността, особено при роли с регулаторни изисквания, но само когато оценяват реални ситуации.
Краткото и редовно обучение е по-ефективно от годишните
Един годишен курс по киберсигурност изисква от служителите да запомнят твърде много информация за твърде дълъг период от време. Това може да създаде документ за съответствие, но рядко изгражда устойчиви навици. Киберзаплахите се променят непрекъснато, а атакуващите разчитат на факта, че хората забравят наученото.
Ангажиращите програми използват кратки обучителни сесии, разпределени във времето. Петминутно обучение за измами чрез QR кодове преди активно изложбено или събитийно участие е много по-лесно за възприемане от 45-минутен общ курс. Кратко напомняне за MFA умората след увеличаване на подобни атаки прави темата непосредствено актуална. Последователното затвърждаване на знанията превръща осведомеността в спомен, а споменът подпомага правилното действие.
Честотата трябва да бъде разумна. Прекаленото количество известия, тестове и симулации може да доведе до умора и безразличие. Правилният баланс зависи от нивото на риск, чувствителността на ролите, скорошните инциденти, регулаторните задължения и зрелостта на организационната култура по сигурност.
Хората трябва да имат ясен начин за докладване на риск
Обучението става по-ангажиращо, когато служителите разбират, че действията им имат значение. Да кажем на някого просто „бъди внимателен“ е твърде неясно. Когато покажем как точно да докладва подозрителен имейл, кой ще го получи, какво следва след докладването и защо бързата реакция защитава останалите колеги, тогава човекът получава реална роля в защитата на организацията.
Процесът на докладване трябва да бъде достатъчно прост, за да се използва под напрежение. Ако служителите трябва да търсят информация във вътрешен портал, да помнят определена пощенска кутия или да се притесняват, че ще бъдат обвинени за грешна преценка, те често предпочитат да замълчат.
Тук се проявява организационната култура. Хората обръщат внимание, когато ръководството възприема сигналите за сигурност като ценен източник на информация, а не като досадно прекъсване. Те се дистанцират, когато комуникацията е наказателна, прекалено техническа или се свежда единствено до годишни проверки за съответствие.
Съответствието трябва да добавя контекст, а не да го премахва
Организациите, които попадат под обхвата на NIS2, секторни регулации, изисквания за защита на личните данни или вътрешни одитни стандарти, трябва да поддържат документално доказуемо обучение. Това е реално изискване. Но езикът на съответствието сам по себе си не обяснява защо служителят трябва да се интересува от подозрителен линк или неправилно обработен файл.
Най-ефективните програми свързват контрола с последствията. Те показват как сигурното поведение защитава клиентите, операциите, приходите и способността на организацията да изпълнява законовите си задължения. За ръководните екипи обучението трябва да се свързва с оперативната устойчивост, управлението на риска и измеримото намаляване на експозицията към заплахи. За служителите то трябва да бъде обвързано с ежедневните решения, които вземат.
Едновременно с това съдържанието, сертификатите, записите за участие и коригиращите действия трябва да бъдат организирани така, че да подпомагат одити и проверки. Целта не е само доказване на съответствие, а реална промяна в поведението.
Измервайте поведението, а не само завършените обучения
Процентът на завършени обучения е полезен показател, но не доказва наличие на знания. Възможно е организация да има 100% завършваемост и въпреки това служителите да въвеждат пароли във фалшиви сайтове или да одобряват измамни финансови транзакции.
Специалистите по сигурност се нуждаят от по-широк поглед върху ефективността. Следете резултатите от тестовете според темите и ролите. Анализирайте резултатите от фишинг симулации във времето, включително както нивото на кликвания, така и нивото на докладване. Измервайте колко бързо се съобщават съмнителни събития и кои екипи се нуждаят от допълнително обучение.
Тези показатели трябва да се използват разумно. Публичното посочване на хора, които са допуснали грешка, може да намали доверието и да обезкуражи докладването. Данните трябва да служат за откриване на системни слабости, подобряване на съдържанието и предоставяне на допълнителна подкрепа.
Участието на ръководството изпраща силен сигнал
Служителите забелязват дали киберсигурността се разглежда като обща бизнес отговорност или като проблем единствено на ИТ отдела. Когато ръководителите преминават релевантни обучения, говорят открито за текущите рискове и подкрепят сигурното вземане на решения, посланието достига много по-далеч.
Обучението за висшия мениджмънт не трябва да повтаря стандартните курсове за служители. Лидерите се нуждаят от знания за управлението на риска, регулаторната експозиция, вземането на решения по време на инциденти, риска от доставчици и финансовите аспекти на кибер устойчивостта. Те също така трябва да могат да задават правилните въпроси:
- Получават ли най-рисковите екипи ролево базирано обучение?
- Можем ли да докажем подобрение на поведението?
- Кои човешки фактори допринасят за повишаване на риска от инциденти?
Заключение
Ангажиращото обучение по киберсигурност уважава времето на служителите, отразява заплахите, пред които са изправени, и им дава ясни действия, които могат да предприемат. Изградете програмата около решенията, които утре могат да предпазят вашия бизнес, и продължете да затвърждавате тези решения, докато сигурното поведение не се превърне в естествен начин на работа.
FAQ
1. Какво прави обучението по киберсигурност по-ангажиращо за служителите?
Най-ангажиращи са обученията, които използват реални сценарии, интерактивни упражнения, ролево базирано съдържание и непосредствена обратна връзка. Служителите се включват по-активно, когато обучението е пряко свързано с ежедневната им работа.
2. Колко често трябва да се провежда обучение по киберсигурност?
По-добри резултати се постигат чрез кратки и редовни обучения през годината, вместо чрез един дълъг годишен курс. Така знанията се затвърждават и остават актуални спрямо новите заплахи.
3. Защо ролево базираното обучение е важно?
Различните отдели са изложени на различни рискове. Финансовите екипи, HR специалистите, ръководителите и ИТ специалистите се сблъскват с различни видове атаки и се нуждаят от специфични практически насоки.
4. Какви показатели измерват ефективността на обучението по киберсигурност?
Освен процента на завършване е важно да се следят резултатите от тестове, фишинг симулации, нивата на докладване на съмнителни съобщения, времето за реакция и тенденциите в потребителското поведение.
5. Как обучението по киберсигурност подпомага съответствието с NIS2 и други регулации?
Добре структурираното обучение създава доказателства за проведени обучения, оценки и коригиращи действия, като същевременно изгражда реални навици за сигурност, които намаляват риска за организацията и подпомагат регулаторното съответствие.

Written By НАПИСАНО ОТ
Явор Я. Златев
CEO & Executive Director at Advanced Vision IT
Явор ръководи стратегическото развитие и технологичните операции в Advanced Vision IT, като е специализиран в областта на корпоративната киберсигурност, облачната инфраструктура, съответствието с изискванията на NIS2 и предоставянето на управлявани услуги за сигурност (MSSP). Научете повече за мен