


Локализирано обучение срещу глобални обучителни модули: Кое работи по-добре?
Фишинг симулация, създадена за служители в САЩ, може да се провали още преди служителят да я отвори в Рияд, Франкфурт или Сао Пауло. Езикът може да е ясен, но методите за плащане, бизнес етикетът, регулациите и моделите на заплахи може да не са познати. Това е оперативната реалност зад локализираното обучение срещу глобалните обучителни модули. Въпросът не е дали вашата организация се нуждае от стандартизация. Нуждае се. Въпросът е къде стандартизацията спира да помага и започва да създава слепи петна.
Киберсигурността започва с хората, а не с инструментите. Ако обучението не отразява решенията, които служителите реално вземат в своя регион, роля и регулаторна среда, нивата на завършване могат да изглеждат добри, докато рискът остава непроменен.
Локализирано обучение срещу глобални обучителни модули: реалният компромис
Глобалните обучителни модули осигуряват последователност. Те дават на всеки служител обща основа за разпознаване на фишинг атаки, защита на пароли, работа с чувствителна информация, докладване на инциденти и безопасно използване на фирмените системи. За организации с разпределени екипи тази основа е важна. Тя създава общ език, улеснява управлението и прави по-лесно доказването, че обучението е проведено в голям мащаб.
Но глобалното съдържание често предполага, че едни и същи примери, закони и работни норми се прилагат навсякъде. Това не е така. Един общ урок за обработка на данни може да е достатъчен като въведение, но недостатъчен за служител, който трябва да разбира задълженията по GDPR в Европа, отговорностите, свързани с NIS2 в регулирана среда, или специфичните за даден сектор изисквания за данни в държавите от Персийския залив.
Локализираното обучение адаптира обучителния процес към аудиторията. Това може да включва език, местни примери за заплахи, регионални регулации, културен контекст и специфични за ролята сценарии. По този начин обучението се възприема по-малко като корпоративно изискване и повече като практическа насока за следващия имейл, заявка от доставчик, взаимодействие с клиент или инцидент по сигурността.
Компромисът е ясен. Глобалните модули се внедряват по-бързо и се управляват по-лесно. Локализираните програми изискват повече планиране, контрол върху съдържанието и прегледи. Въпреки това програмата с най-малко усилия не винаги е тази с най-нисък риск. Стратегията за обучение трябва да се измерва чрез промяна в поведението и готовност за одит, а не само чрез броя издадени сертификати.
Къде глобалните обучителни модули носят стойност
Глобалният модул не е слаб модул по дефиниция. Той е правилният инструмент, когато обучителната цел е универсална и очакваното поведение е еднакво в цялата организация.
Основни теми като добри практики за пароли, многофакторна автентикация, безопасно сърфиране, осведоменост за социалното инженерство и докладване на инциденти обикновено се възползват от единен глобален стандарт. Всеки служител трябва да знае как да разпознае подозрителен линк, да провери необичайна заявка и бързо да докладва потенциален инцидент. Тези основни принципи не трябва да се различават според географията.
Глобалните модули помагат и на екипите по сигурност да поддържат стабилен оперативен ритъм. Те позволяват централизирано отчитане, последователна сертификация и бързо внедряване при възникващи заплахи. Ако мащабна фишинг кампания е насочена към организацията, кратък глобален модул за осведоменост може да бъде разпространен незабавно, докато се подготвят по-целенасочени регионални насоки.
За по-малки организации или екипи, които тепърва развиват своята програма за киберосведоменост, добре проектираната глобална основа може да бъде най-добрата първа стъпка. Грешката е тази основа да бъде възприемана като цялостна програма. Зрелостта в сигурността изисква повече от годишен курс, който говори по един и същи начин на всички.
Кога локализацията се превръща в изискване за сигурност
Локализацията е най-важна, когато местният контекст влияе върху решенията по сигурността, които служителят трябва да взема. Регулациите са очевиден пример, но не са единственият.
Финансов служител в даден регион може редовно да получава опити за измами с фактури, свързани с местни банки, данъчни институции или процеси за плащане. Екипите по снабдяване могат да бъдат обект на измами чрез представяне за доставчик, които използват регионални бизнес практики. Представител на клиентската поддръжка може да трябва да разбира специфични очаквания за поверителност преди да разкрие информация за акаунт. Един глобален урок, който използва непознати имена, валути и процеси, може да изглежда теоретичен точно в момента, когато обучението трябва да бъде запомнящо се.
Спазването на регулации допълнително повишава значението. Организации, работещи под изискванията на NIS2, GDPR или регионални изисквания за киберустойчивост, трябва да гарантират, че служителите разбират какво означават политиките на практика. Юридическият език сам по себе си не създава съответствие. Хората се нуждаят от обучение, базирано на реални сценарии, което показва кога да ескалират инцидент, как да работят с чувствителни данни, какво представлява инцидент за докладване и кои действия могат да изложат организацията на риск.
Локализацията е критична и за езиковата достъпност. Преводът е необходим, но сам по себе си не е локализация. Буквалният превод може да запази думите, но да загуби смисъла. Ефективното локализирано обучение използва примери, терминология, визуални материали и сценарии, които са разбираеми за средата на обучаемия. То не принуждава служителите едновременно да превеждат както езика, така и бизнес контекста, преди да могат да предприемат действие.
Измервайте поведението, а не присъствието
Данните за завършени обучения имат своето място в отчетите за съответствие, но не могат да бъдат основният показател за успех. Служителите могат да преминат даден модул, без да разпознаят реална атака две седмици по-късно.
Проследявайте дали обучаемите подобряват поведението, което е най-важно за организацията. Това може да включва проценти на докладване на фишинг, време за докладване на подозрителна активност, резултати от тестове по високорискови сценарии, повтарящи се грешки, потвърждения на политики и резултати от целеви симулации. Анализирайте данните по региони и роли. Ако дадена локация завършва обучението, но продължава да изпитва затруднения с измами чрез фактури, съдържанието или съпътстващите контроли се нуждаят от подобрение.
Качествената обратна връзка също е важна. Попитайте служителите дали сценариите отразяват съобщенията, които получават, системите, които използват, и решенията, които се очаква да вземат. Ако обучението изглежда откъснато от реалната работа, служителите ще го възприемат като административно задължение. Ако им помогне да избегнат реална грешка, то ще се превърне в част от културата на сигурност.
CISO EDU прилага този подход чрез интерактивни уроци, тестове и сертификации, които могат да бъдат съобразени с роли, региони и изисквания за съответствие. Целта не е да се създава повече обучение. Целта е да се изградят екипи с висока киберосведоменост, които разпознават риска рано, реагират правилно и намаляват цената на човешките грешки.
Изградете многослойна програма, а не избор между двете
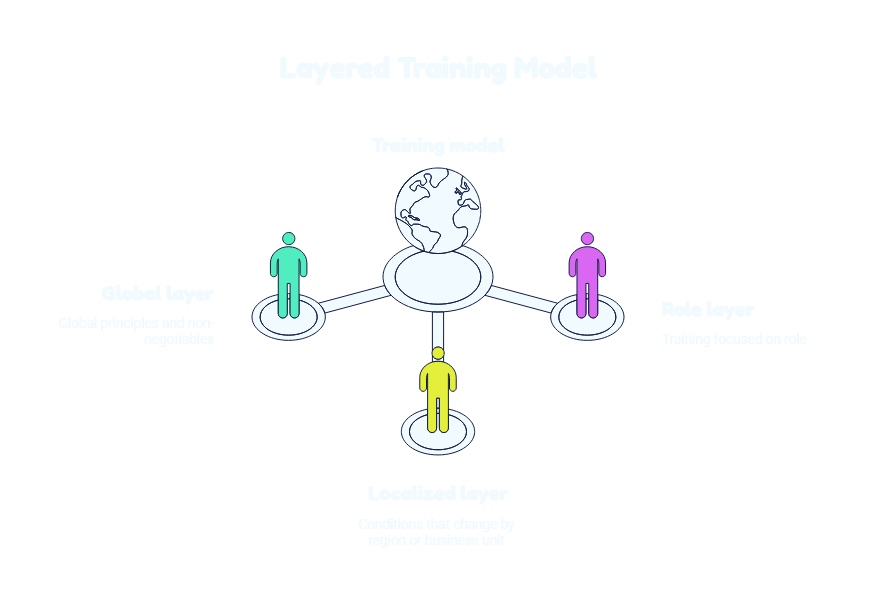
Най-силният отговор на въпроса „локализирано обучение срещу глобални модули“ обикновено е многослоен модел. Започнете с глобални принципи и добавете целенасочено обучение там, където рискът, регулациите или особеностите на работната сила го изискват.
Глобалният слой трябва да покрива неизменните основи: култура на сигурност, осведоменост за фишинг, автентикация, защита на устройства, класификация на данни, процедури за докладване и правила за допустима употреба. Езикът трябва да бъде ясен и директен. Служителите трябва да приключат обучението с ясна представа как изглежда доброто поведение по сигурността и откъде могат да получат помощ.
Локализираният слой трябва да разглежда условията, които се различават по регион или бизнес звено. Това включва местни регулации, специфични измамни практики, примери от съответния пазар, локални канали за докладване и политики, които изискват различен подход. За организациите, подлежащи на NIS2, локализираното съдържание може да свърже основната киберхигиена със задълженията по устойчивост, ескалацията на инциденти и изискванията за отчетност.
Третият слой трябва да бъде насочен към ролята. Разработчик, изпълнителен асистент, HR мениджър, финансов одобряващ и търговски представител на първа линия не се сблъскват с едни и същи заплахи. Обучението, което отразява техните правомощия, достъп и работни процеси, е много по-вероятно да повлияе на ежедневните решения. Ръководителите например се нуждаят от специализирани насоки относно целенасочено представяне под чужда самоличност, поверителни комуникации, рискове на ниво борд и измами при одобрения на плащания. Обучението трябва да е съобразено както с ограниченото им време, така и с високото ниво на риск.
Тази структура осигурява последователност, без да налага еднаквост. Тя също така дава по-ясен механизъм за разпределяне на отговорностите между екипите по сигурност, съответствие, човешки ресурси и обучение. Централният екип определя базовите стандарти и измерва резултатите. Регионалните и функционалните заинтересовани страни потвърждават релевантността преди обучението да достигне до служителите.
Избягвайте две често срещани грешки
Първата грешка е прекалената локализация на всяка тема. Преработването на основни инструкции за пароли или фишинг за всяка държава може да създаде ненужни разходи и непоследователни стандарти. Локализирайте там, където контекстът променя решението, а не там, където посланието вече е универсално.
Втората грешка е предположението, че един глобален модул автоматично е подходящ за всички само защото е достъпен за всички. Достъпността не означава релевантност. Ако примерите, препратките към политики и сценариите на заплахи не съответстват на реалността на служителя, модулът може да изпълни формалното изискване за разпространение, без реално да подобри готовността.
Лидерите по сигурността трябва също да избягват възприемането на локализацията като еднократен проект. Заплахите се развиват, регулациите се променят, а бизнес процесите се трансформират. Преглеждайте редовно високорисковите модули, особено след инцидент, промяна в регулаторната рамка, сливане, придобиване или навлизане на нов пазар. Най-полезната програма за обучение е тази, която се учи от организацията, която защитава.
Глобалната основа създава съгласуваност. Локализираното обучение създава релевантност. Когато и двете са изградени около реалните решения, които служителите вземат всеки ден, обучението престава да бъде задължение за съответствие и се превръща в активен слой на защита.
Често задавани въпроси (FAQ)
1. Каква е разликата между локализираното обучение и глобалните обучителни модули?
Глобалните обучителни модули предоставят единни стандарти и основни знания за всички служители в организацията. Локализираното обучение адаптира съдържанието към конкретния език, културни особености, местни регулации, заплахи и бизнес практики в даден регион.
2. Кой подход е по-ефективен за киберсигурността?
Най-ефективен е комбинираният подход. Глобалното обучение изгражда обща основа, а локализираното съдържание помага на служителите да разпознават и реагират на реални заплахи, характерни за тяхната работна среда.
3. Кога локализацията на обучението е задължителна?
Локализацията е особено важна при спазване на регулаторни изисквания като NIS2, GDPR и секторни стандарти, както и когато служителите работят с местни клиенти, доставчици или специфични бизнес процеси.
4. Достатъчен ли е преводът на глобалните обучителни материали?
Не. Преводът е само първата стъпка. Истинската локализация включва адаптиране на сценариите, примерите, терминологията, регулаторните изисквания и реалните заплахи към конкретната държава или регион.
5. Кои теми са подходящи за глобални обучителни модули?
Теми като управление на пароли, многофакторна автентикация (MFA), разпознаване на фишинг, безопасно сърфиране, защита на устройства и процедури за докладване на инциденти обикновено могат да бъдат преподавани чрез единни глобални програми.
ИВАН ЕНЕРГИЕВ
координатор на ИТ Проекти в Адвансд Вижън ИТИван споделя експертни прозрения относно координацията на ИТ проекти, предоставянето на ИТ услуги, специализира в оптимизацията на процеси и управлението на сложни ИТ проекти. Научете повече за мен